漏洞
PHP官方披露高危远程代码执行漏洞PHP2Shell,Phpcms程序如何应对? 原创
2026年10月21日,PHP官方修复并披露高危远程代码执行漏洞PHP2Shell,该漏洞存在PHP核心层,影响PHP-FPM、Apachemod_php等环境,会引发未经身份验证的远程攻击者在特定条件下构造恶意HTTP请求触发内存错误,实现对目标服务器的拒绝服务攻击、敏感数据窃取、远程代码执行,CMSYOU第一时间针对性增加防御文件,更新了Phpcms v9安全漏洞补丁修补文件,请大家留意服务器PHP底层环境安全
- 2026-10-23
ThinkPHP常见的Webshell漏洞分析 原创
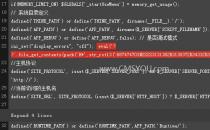
最近调试检测一个CMS,底层框架是ThinkPHP,发现Core ThinkPHP php任意PHP代码执行Webshell漏洞,经过排查,发现这一核心文件被篡改过,加入了eval代码,很久分享CMS安全方面的知识,CMSYOU在此与大家分享ThinkPHP常见的Webshell漏洞。
- 2024-03-27
织梦DeDeCMS v5.7漏洞分析:Dede漏洞修复方法大全 加工
今天一个客户碰到织梦DeDeCMS漏洞攻击,出现很多挂马信息,大面积百度快照受影响,受此影响,CMSYOU在此与大家分享织梦DeDeCMS v5 7漏洞分析:Dede漏洞修复方法大全,包含任意文件上传漏洞、模版SQL注入漏洞、注册用户任意文件删除等漏洞修补,如有疑问,欢迎大家探讨。
- 2022-07-01
Phpcms v9安全漏洞补丁更新,修正前台会员登录反射型XSS漏洞 原创
在前几天CMSYOU针对Phpcms v9部分版本前台会员登录注册反射型XSS漏洞进行了测试研究、修正,在会员登录或注册页面存在一定的反射型XSS漏洞,是通过利用信息表单提交时向我们的客户端浏览器发送恶意代码,客户端进而执行恶意代码(javascript等脚本语言),从来触发XSS漏洞、返回发送的数据。
- 2021-08-18
Phpcms v9安全漏洞补丁文件更新,修正管理后台碎片管理GetShell漏洞 原创
最近忙于项目,比较少静下来更新文章,最近针对Phpcms v9 6 3管理后台碎片管理GetShell漏洞进行了分析,整理出来v9管理后台碎片管理GetShell漏洞的修补方法,已经更新到Phpcms v9安全漏洞补丁修补文件,在此来与大家分享Phpcms v9安全防范的一些思路。
- 2020-12-30
PHPCMS V9.5.0正式版发布,修复若干漏洞 原创
前天(11月13日), PHPCMS官方在论坛发布 PHPCMS V9 5 0 正式版及升级补丁,PC正式步入V9 5时代。版本在功能上改变不大,不过修复了php5 4及短信、会员等多个Bug,建议大家尽快升级,升级前对程序文件和数据库备份。
- 2013-11-15
Phpcms V9.5.10正式版发布,修复会员模块SQL注入漏洞 原创
2015年8月12日,距离V9 5 9版发布5个月后,PHPCMS官方发布PC V9 5 10正式版及升级补丁,终于修补上会员模块SQL注入漏洞、auth泄露的漏洞等BUG。这一次的更新比较重要,建议大家选择性更新!
- 2015-08-18
PHPCMS发布V9.5.4正式版、修正N多漏洞 原创
这是年后第二次发布更新了,续PHPCMS更新到V9 5 3之后,今天发布了PHPCMS V9 5 4 正式版,在此CMSYOU与大家分享!
- 2014-02-26
Phpcms官方终于发布PHPCMS V9.6.1正式版及升级补丁 原创

在前两天,Phpcms官方终于发布PHPCMS V9 6 1正式版及升级补丁,主要修复mysqli链接异地多数据库的bug、attachment class上传漏洞,此次更新仅为修补漏洞,大家可以根据升级包对照下升级即可。
- 2017-04-15
Phpcms V9某处逻辑问题导致getshell漏洞解决方法 原创
最近从阿里云云盾检测流出来的,相比使用阿里云服务器的朋友已经收到漏洞提醒:Phpcms V9某处逻辑问题导致getshell漏洞解决方法,这个漏洞怎么办呢?CMSYOU在这里找到解决办法分享给大家。
- 2016-09-21
本月热门
-
PayPal:三年未登录,我要强制注销你的账号
559 浏览
-
Phpcms v9安全域名HTTPS改造SSL组件更新
1418 浏览
-
企业网站网页中使用百度地图弹出商用授权提示,应该如何处理?
1628 浏览
-
DeDe、php168,phpcms、VeryCMS、DiyPage五款CMS点评
13011 浏览
-
15个国外开源免费电子商城系统商务平台介绍
20197 浏览
精选推荐
-
PHP官方披露高危远程代码执行漏洞PHP2Shell,Phpcms程序如何应对?
1 浏览
-
PayPal:三年未登录,我要强制注销你的账号
559 浏览
-
为何现在一年期的SSL证书要分两次签发?
316 浏览
-
Linux服务器带宽跑满、磁盘读取写入BPS爆表怎么办?
376 浏览
-
Z-Blog官方论坛疑是停服,是服务器程序故障还是整改调整?
391 浏览